

Como a Proteção Contra Ataques DoS no SFOS Pode Afetar o Desempenho da Sua Rede

Atualizado: 17 de ago.
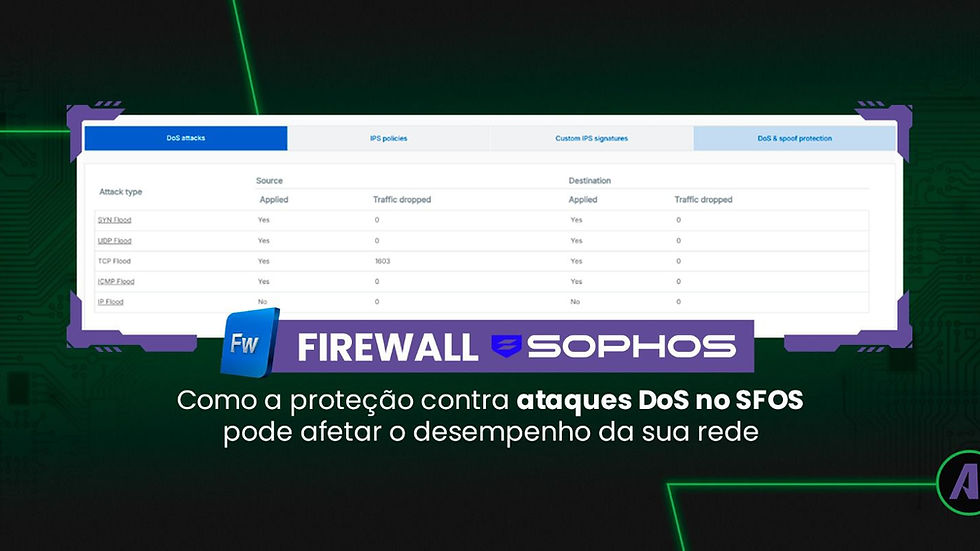
Ataques DoS: Proteja Sua Rede com o SFOS
Os ataques de Negação de Serviço (DoS – Denial of Service) são uma das ameaças mais comuns que enfrentamos. O objetivo é claro: consumir os recursos de rede, servidores ou aplicações. Isso torna os serviços indisponíveis para usuários legítimos.
O atacante inunda o alvo com um volume excessivo de solicitações. Isso impede o processamento adequado do tráfego legítimo e causa lentidão severa. Como resultado, sistemas e aplicações tornam-se praticamente inutilizáveis.
Além da indisponibilidade, os ataques DoS podem causar degradação de aplicações críticas. Isso leva a interrupções operacionais, perda de produtividade e impactos financeiros significativos.
Para combater esse cenário, o Sophos Firewall oferece mecanismos avançados de proteção contra DoS. Esses recursos estão integrados ao Sophos Firewall Operating System (SFOS). Eles permitem detectar e mitigar atividades maliciosas antes que comprometam a infraestrutura da organização.
Como Funciona a Proteção DoS no Sophos Firewall
O SFOS possui recursos nativos de proteção contra ataques de negação de serviço. Ele monitora continuamente o tráfego que atravessa o firewall.
As configurações podem ser acessadas através do menu:
PROTEÇÃO > Prevenção de Intrusões > Proteção contra DoS e Spoofing
Nessa seção, os administradores podem definir limites para diferentes tipos de tráfego, conexões e pacotes por host.
Quando a opção "Aplicar Sinalizador" está habilitada, o SFOS impõe os limites configurados. Se esses limites forem excedidos, o firewall pode iniciar o descarte de pacotes.
É importante destacar que os valores padrão fornecidos pela Sophos devem ser usados apenas como referência. Dependendo do ambiente, aplicações modernas podem ultrapassar esses limites. Isso pode fazer com que o tráfego legítimo seja identificado incorretamente como uma possível ameaça.
A proteção contra DoS no SFOS funciona com base em taxas de conexão e volume de pacotes. Quando os limites configurados são ultrapassados, o firewall descarta pacotes automaticamente. Isso protege os recursos da rede.
Protocolos amplamente utilizados, como o UDP em aplicações VoIP, videoconferência e streaming, podem gerar altos volumes de tráfego. Se os limites não forem ajustados adequadamente, isso pode acionar os mecanismos de proteção.
Principais Tipos de Ataques Monitorados
O Sophos Firewall identifica diversos tipos de ataques e comportamentos suspeitos, incluindo:
SYN Flood;
UDP Flood;
ICMP Flood;
TCP Flood;
Port Scan;
Excessos de conexões simultâneas;
Tentativas de exaustão de recursos da rede.
Quando padrões anormais são detectados, o firewall pode limitar conexões, bloquear sessões ou descartar pacotes automaticamente.
Além disso, todos os eventos são registrados em logs detalhados para análise e auditoria.
ICMP Flood
Nesse tipo de ataque, os invasores enviam um grande volume de pacotes ICMP para o alvo. Isso consome largura de banda e recursos de processamento.
O excesso de tráfego pode impedir que pacotes legítimos cheguem aos seus destinos. Isso causa lentidão ou indisponibilidade dos serviços.
SYN/TCP Flood
O ataque SYN Flood explora o processo de estabelecimento de conexões TCP.
O invasor envia milhares de pacotes SYN, frequentemente utilizando endereços IP falsificados. O servidor responde normalmente com pacotes SYN-ACK e aguarda a confirmação da conexão.
Como essa confirmação nunca chega, as conexões permanecem semiabertas. Isso consome recursos do servidor ou do firewall até que sua capacidade seja esgotada. Isso impede novas conexões legítimas.
UDP Flood
Um ataque UDP Flood consiste no envio massivo de pacotes UDP para portas aleatórias ou serviços específicos.
Esse tráfego excessivo consome recursos de processamento, memória e largura de banda.
Em determinados cenários, quando os pacotes são direcionados para portas fechadas, o sistema pode gerar mensagens ICMP de resposta. Isso aumenta ainda mais a carga sobre os equipamentos de rede.
Como a Proteção DoS Impacta o Desempenho da Rede
Uma preocupação comum dos administradores é entender se a ativação desses mecanismos pode afetar o desempenho do ambiente.
Na maioria dos cenários, a proteção contribui diretamente para a estabilidade e disponibilidade da rede.
Maior Estabilidade Operacional
Ao impedir que grandes volumes de tráfego malicioso atinjam os recursos internos, o Sophos Firewall reduz a possibilidade de congestionamentos e interrupções.
Isso permite que aplicações críticas continuem funcionando normalmente, mesmo durante tentativas de ataque.
Preservação da Largura de Banda
Ataques DoS frequentemente consomem toda a capacidade disponível do link de internet. Com a proteção habilitada, o SFOS consegue identificar e bloquear tráfego suspeito. Isso preserva a largura de banda para operações produtivas.
Melhor Desempenho dos Servidores
Ao filtrar conexões maliciosas na borda da rede, os servidores deixam de processar solicitações desnecessárias. Isso reduz o consumo de CPU, memória e recursos de aplicação.
Quando a Proteção Pode Gerar Impactos Indesejados
Apesar de ser uma funcionalidade essencial, configurações inadequadas podem causar efeitos colaterais.
Thresholds Muito Restritivos
Caso os limites configurados estejam abaixo do comportamento normal do ambiente, aplicações legítimas podem ser afetadas. Sistemas ERP, plataformas de videoconferência, soluções em nuvem, integrações automatizadas e aplicações VoIP frequentemente geram grandes quantidades de conexões e pacotes.
Nesses casos, o firewall pode interpretar equivocadamente esse comportamento como uma tentativa de ataque.
Descarte de Pacotes Legítimos
Quando os limites configurados são excedidos, o SFOS pode iniciar o descarte de pacotes. A perda de pacotes pode causar degradação de desempenho e falhas em aplicações. Protocolos TCP e UDP lidam com esse comportamento de maneiras diferentes.
Problemas como lentidão, interrupções de chamadas VoIP e falhas em aplicações corporativas podem ser indicativos de configurações excessivamente restritivas.
Sobrecarga em Equipamentos Subdimensionados
Embora o mecanismo de proteção seja altamente otimizado, equipamentos operando próximos ao limite de capacidade podem apresentar aumento na utilização de CPU durante processos intensivos de inspeção.
Por isso, é fundamental que o firewall esteja corretamente dimensionado para o volume de tráfego da organização.
Como Verificar se a Proteção DoS Está Bloqueando Tráfego
Caso ocorram problemas de desempenho ou comportamento inesperado em aplicações, recomenda-se revisar os logs e eventos relacionados à proteção DoS no Sophos Firewall.
A análise desses registros permite identificar se o firewall está descartando pacotes devido aos limites configurados. Isso auxilia no ajuste adequado das políticas de proteção.
Boas Práticas para Configurar a Proteção DoS no Sophos Firewall
Para obter máxima segurança sem comprometer a performance, recomenda-se:
Avaliar o perfil de tráfego da empresa antes de definir os limites;
Monitorar regularmente os logs de DoS Protection;
Ajustar os thresholds conforme o crescimento da operação;
Seguir as recomendações de melhores práticas da Sophos;
Manter o SFOS sempre atualizado;
Revisar periodicamente os eventos bloqueados para identificar falsos positivos.
Conclusão
A proteção contra ataques DoS é um dos recursos mais importantes do Sophos Firewall. Ela garante disponibilidade, estabilidade e segurança da infraestrutura corporativa.
Quando configurada corretamente, ela contribui diretamente para a melhoria do desempenho da rede. Isso reduz impactos causados por tráfego malicioso e protege aplicações críticas contra interrupções.
Por outro lado, limites excessivamente restritivos podem resultar no bloqueio de tráfego legítimo. Isso degrada a experiência dos usuários. Por isso, o monitoramento contínuo e o ajuste das políticas são fundamentais para manter o equilíbrio entre segurança e performance.
A Audere Pode Ajudar
A Audere é especialista em soluções Sophos. Contamos com profissionais certificados para implementar, otimizar e monitorar ambientes protegidos pelo Sophos Firewall.
Nossa equipe auxilia desde o dimensionamento correto da solução até a configuração avançada de recursos como DoS Protection, IPS, VPN e proteção contra ameaças avançadas. Garantimos máxima segurança sem comprometer o desempenho da sua rede.
Fale com nossos especialistas e descubra como extrair o máximo potencial do seu ambiente Sophos.
Compartilhe
🌟 Descubra um mundo de inovação e conhecimento! 🚀✨ Siga-nos nas nossas redes sociais e faça parte de uma comunidade apaixonada por tecnologia. No Instagram, oferecemos inspiração diária e bastidores exclusivos. No LinkedIn, mergulhe em artigos e conteúdos profissionais sobre as últimas tendências. Em nosso canal no YouTube, você terá acesso a vídeos incríveis e tutoriais envolventes. E, é claro, no Facebook, junte-se a conversas animadas e novidades fresquinhas! Não perca essa oportunidade de estar por dentro de tudo o que acontece. Siga-nos agora e seja um Auderiano! 🌐👍
Proteja-se com quem entende do seu negócio!
Venha agora mesmo aderir a Audere!
☎️ (11) 4063-2655


Comentários